WordPress to jeden z najpopularniejszych CMSów na świecie, dlatego jest narażony na różnego rodzaju ataki hackerskie. Niewątpliwie jest wiele możliwości, żeby się przed tym ustrzec. Zabezpieczenie wp-config przez htaccess to sposób, który zostanie opisany w tym artykule. Plik ten jest jednym z najbardziej narażonych w strukturze WordPressie na ataki hakerskie.
Czym jest wp-config.php?
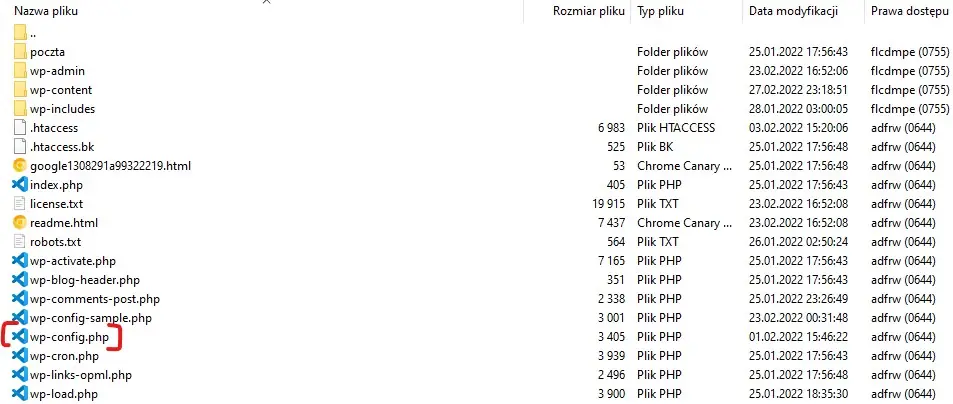
W folderze WordPressa swoje miejsce ma plik wp-config.php. To specjalny plik konfiguracyjny, który jest jednym z najważniejszych w całej strukturze WordPressa, w wyniku czego wartym zabezpieczeniu.
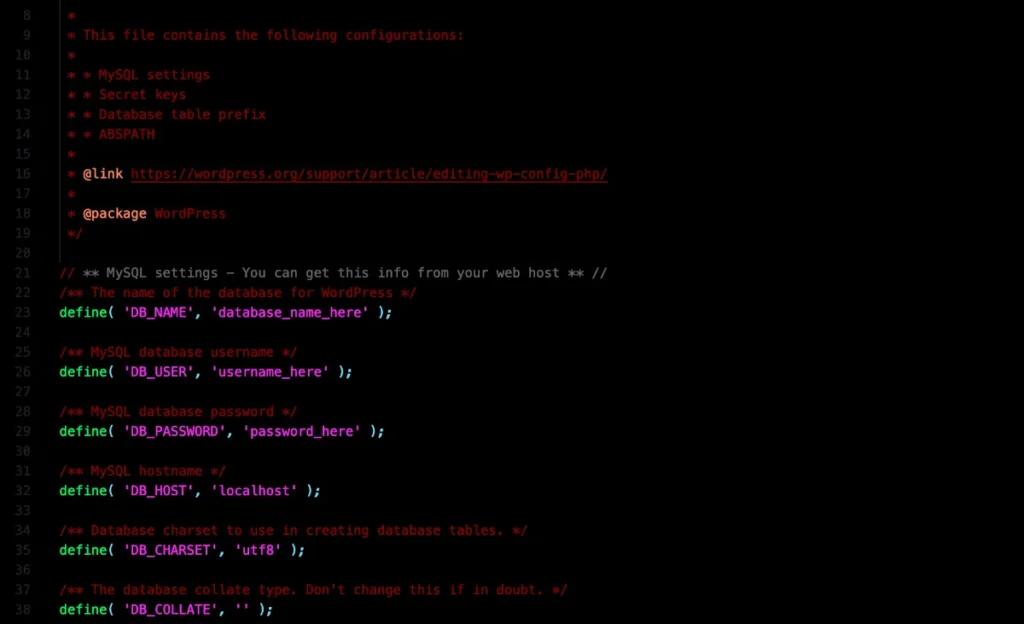
W nim znajduje się wiele parametrów konfiguracyjnych, niezbędnych do prawidłowego funkcjonowania CMS-a. W czasie instalacji we wp-config zapisywane są takie dane jak:
dane konfiguracyjne bazy danych
tajne klucze pomagające zabezpieczać witrynę
prefix tabel w bazie danych
Zawartość pliku wp-config.php
Przy takiej ilości ważnych danych, z pewnością ogromne znaczenie ma odpowiednie zabezpieczenie pliku wp-config.php. Pozyskując informacje zapisane w tym miejscu w łatwy sposób możesz popsuć całą stronę internetową.
Zabezpieczenie pliku wp-config.php
Jest kilka sprawdzonych sposobów na uchronienie tych danych przed próbą włamania i oto one:
przenoszenie wp-config.php
modyfikacja wp-config.php i odniesienie do innego pliku
konfiguracja uprawnień
ochrona poprzez plik .htaccess
Ostatnia z opcji zostanie szerzej opisana poniżej.
Procedura ochrony wp-config.php poprzez htaccess
Pobranie pliku za pomocą klienta FTP(np. FileZilla) lub SSH
Edycja za pomocą dowolnej aplikacji do edycji tekstu
Dołączenie następującego kodu na końcu pliku .htaccess
#ochrona wp-config.php
<files wp-config.php>
 order allow, deny
 deny from all
</files>
Te linie kodu zasadniczo blokują dostęp do twojego wp-config.php przed wewnętrznym hakowaniem i modyfikacją kodu w rezultacie zabezpieczając w ten sposób plik wp-config.php.
Po zakończonej edycji, plik należy zapisać i przesłać ponownie z pomocą tej samej procedury, poprzednio przedstawionej.
Jako administrator strony musisz dbać o bezpieczeństwo swojej strony, jak i klientów. Zabezpieczenie wp-config przez htaccess powinno być jedną z pierwszych czynności po uruchomieniu jakiekolwiek strony opartej na architekturze WordPress. Dla wyjaśnienia nie warto kończyć wyłącznie na pliku wp-config. Więcej na temat metod ochrony stron www na blogu KemuriCodes niebawem. Zainteresowanie deweloperów WordPress może wzbudzić artykuł poświęcony przekierowaniom na stronę główną za pomocą pliku 404.php
Artykul przygotowal
Marcin Dymek
KemuriCodes
Full Stack Developer w Brainbox (Gdynia), po godzinach buduję strony i sklepy jako Kemuri. Łączę development z projektowaniem — dbam o wydajność, SEO i detale interfejsu, od makiety w Figmie po wdrożenie.
2 responses to “Jak zabezpieczyć wp-config.php używając htaccess”
Laura·
Jakieś to dla mnie zbyt skomplikowane, jednak dobrze mieć znajomego programistę, który to ogarnie 😂
Marcin Dymek·
To całkiem prosta sprawa i sądzę, że byś sobie poradziła bez pomocy kolegi programisty👨💻🙅🤘 Zabezpieczenie wp-config.php za pomocą .htaccess to banalna rzecz, ale gdyby jednak to zapraszam do kontaktu przez formularz na stronie kemuri.codes/kontakt💁
Ekosystem Roots: Nowoczesne podejście do rozwoju WordPress
Jako doświadczony programista full-stack, często spotykam się z wyzwaniami związanymi z rozwojem i utrzymaniem stron opartych na WordPress. Mimo że WordPress jest niezwykle popularny i łatwy w użyciu dla końcowych użytkowników, deweloperzy często borykają się z przestarzałymi praktykami, niespójnymi środowiskami i trudnościami w zarządzaniu zależnościami. Właśnie dlatego ekosystem Roots przykuł moją uwagę jako potencjalne rozwiązanie … Czytaj dalej
Najlepsze biblioteki do scrapingu w PHP: Porównanie i praktyczne zastosowania
W erze big data, umiejętność efektywnego zbierania i analizy informacji staje się kluczowa dla sukcesu wielu projektów online. Jako programista PHP, miałem okazję zgłębić temat scrapingu i wykorzystać go do tworzenia dynamicznych, data-driven aplikacji. W związku z tym, w niniejszym artykule podzielę się moimi doświadczeniami z różnymi bibliotekami do scrapingu, prezentując ich zastosowania w różnych … Czytaj dalej
AIO vs SEO: przyszłość optymalizacji treści w erze sztucznej inteligencji
Od jakiegoś czasu obserwuję fascynującą transformację w świecie optymalizacji treści. Tradycyjne SEO, które przez lata stanowiło fundament strategii marketingu cyfrowego, zaczyna ustępować miejsca nowemu graczowi – AIO (Artificial Intelligence Optimization). Czy to oznacza koniec SEO? Niekoniecznie, ale z pewnością jesteśmy świadkami narodzin nowej ery w optymalizacji treści. SEO vs AIO: Ewolucja czy rewolucja? Zanim zagłębimy … Czytaj dalej

Jakieś to dla mnie zbyt skomplikowane, jednak dobrze mieć znajomego programistę, który to ogarnie 😂
To całkiem prosta sprawa i sądzę, że byś sobie poradziła bez pomocy kolegi programisty👨💻🙅🤘 Zabezpieczenie wp-config.php za pomocą .htaccess to banalna rzecz, ale gdyby jednak to zapraszam do kontaktu przez formularz na stronie kemuri.codes/kontakt💁